La République découvre que la cybersécurité peut aussi se tamponner
La France s’apprête peut-être à vivre sa première grande mobilisation nationale du mot de passe. À partir d’un projet de loi bien réel sur la résilience des infrastructures critiques, l’appareil d’État semble avoir entrevu une possibilité historique : faire enfin entrer la cybersécurité dans le grand patrimoine administratif du pays, entre l’attestation, le registre et la circulaire interprétative.
Dans cette vision, la protection numérique ne relèverait plus seulement de la technique, des budgets ou du recrutement de spécialistes, mais d’un rituel collectif plus immédiatement compatible avec la culture nationale de la conformité. L’objectif affiché reste la défense des réseaux ; la méthode, elle, rappelle surtout qu’en France une menace n’est pleinement prise au sérieux qu’à partir du moment où elle peut donner lieu à un calendrier obligatoire.
8 h 42, l’heure à laquelle la nation se reconnecte à elle-même
Dans les entreprises concernées, les directions des systèmes d’information ont d’abord cru à une reformulation un peu lyrique d’obligations déjà connues. Puis elles ont découvert le volet opérationnel : changement obligatoire du mot de passe chaque jour à 8 h 42 précises, présence au webinaire hebdomadaire sur la souveraineté numérique, déclaration immédiate de toute clé USB trouvée, prêtée, oubliée ou simplement évoquée à proximité d’un photocopieur.
Le choix de 8 h 42, selon plusieurs documents de travail consultés par les fédérations professionnelles, répond à un souci d’"efficacité comportementale" : 8 h 30 aurait correspondu au café, 9 heures à la première réunion inutile, et 8 h 42 à cette fenêtre rare où le salarié est encore assis mais pas tout à fait résigné. Le ministère voit dans cette minute un compromis entre discipline numérique et réalité du terrain, ce qui, dans le vocabulaire administratif français, désigne généralement une idée arrêtée sans consulter le terrain.
Le paradigme, ou l’art de transformer l’hygiène informatique en cérémonial national
Le projet s’inspire d’un texte réel sur la renforcement de la cybersécurité et de la résilience des infrastructures critiques, présenté comme un « véritable changement de paradigme ». Dans sa traduction la plus française, ce paradigme semble désormais tenir dans un triptyque simple : cocher, renouveler, signaler.
Le cœur du dispositif repose sur l’idée que l’hygiène informatique, pour être prise au sérieux, doit enfin bénéficier du même appareil symbolique que les plans canicule, les exercices incendie et la distribution de brochures sur les gestes qui sauvent. Des affiches devraient ainsi rappeler que « le mot de passe d’hier est l’ennemi intérieur d’aujourd’hui », tandis qu’un kit républicain de sensibilisation expliquera en douze diapositives qu’écrire Admin2026! sur un pense-bête constitue moins une négligence qu’une forme de collaboration involontaire avec l’adversaire.
Le cyber-pompier pourra sentir un post-it à cinquante mètres
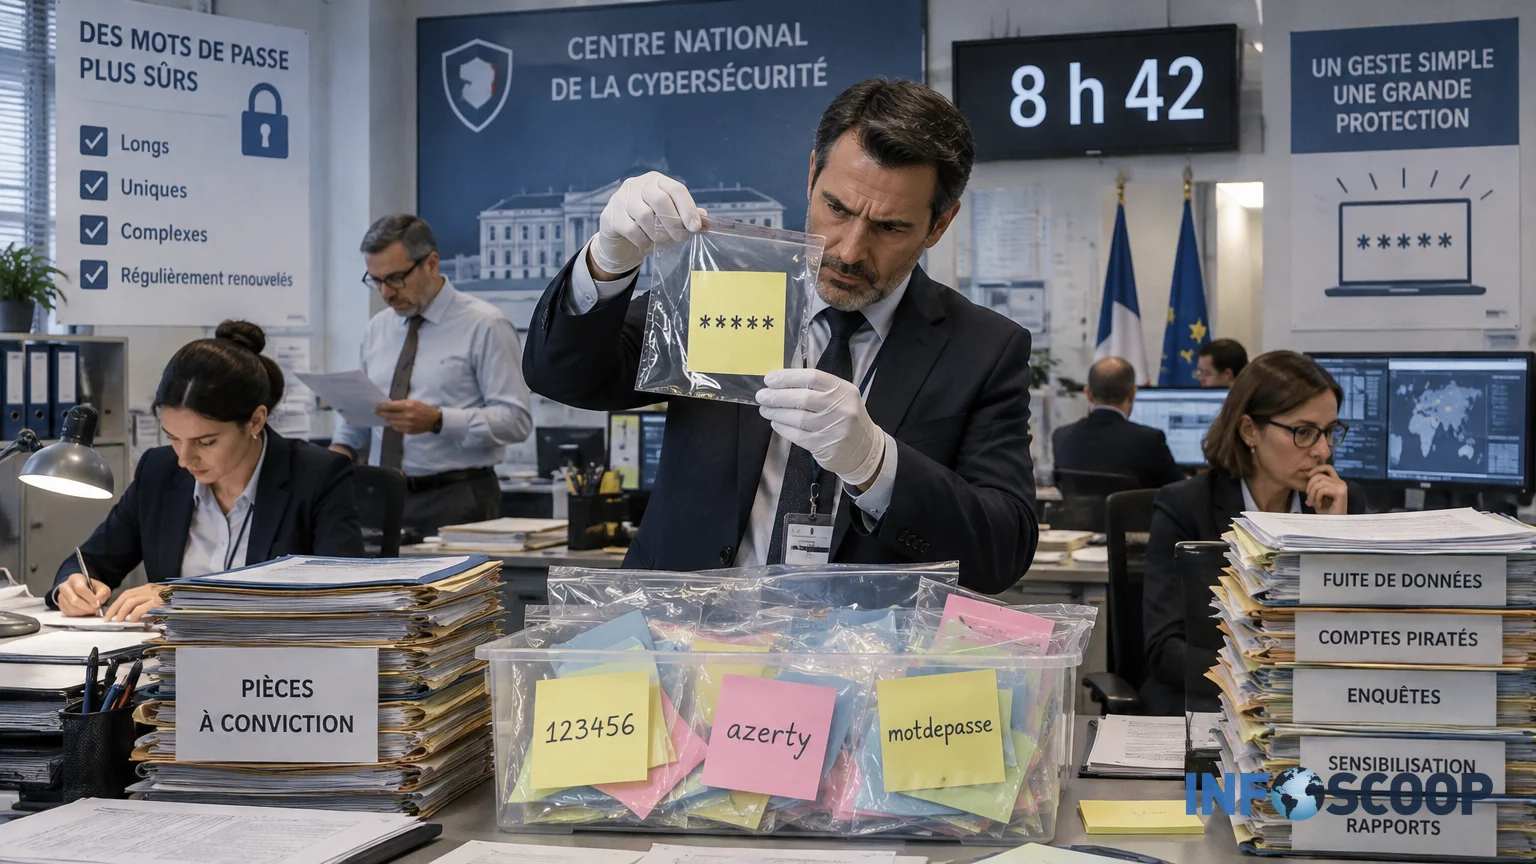
La mesure la plus commentée reste toutefois l’extension des pouvoirs du « cyber-pompier » national. Déjà appelée à intervenir en cas d’incident majeur, l’autorité compétente pourrait, dans cette fiction administrative devenue doctrine provisoire, procéder à des contrôles inopinés dans les hôpitaux, mairies, opérateurs de transport ou établissements publics dès lors qu’un faisceau d’indices laisse penser qu’un mot de passe vit sa meilleure vie sur un coin de bureau.
Dans les mairies de taille moyenne, où le serveur principal repose parfois sur une armoire métallique, deux rallonges et le dévouement d’un agent qui fait aussi l’état civil, l’élagage et les cartes d’identité, cette perspective est accueillie avec une lassitude professionnelle presque élégante. Le futur inspecteur pourra débarquer à 11 h 17, demander l’historique des rotations de mots de passe, vérifier le registre des clés USB vues ou supposées, puis recommander l’adoption immédiate d’un plan communal de résilience numérique en cinq axes et vingt-sept sous-indicateurs.
Le webinaire obligatoire, nouvel âge d’or de la pédagogie défensive
Le volet formation n’a pas été négligé. Chaque salarié devra suivre un webinaire intitulé « Souveraineté numérique et réflexes du quotidien », d’une durée modulable de 57 à 94 minutes selon le degré d’exposition de l’organisation. Le module débutera par un rappel sur les menaces contemporaines, se poursuivra par une séquence sur la robustesse des mots de passe, puis s’achèvera par un questionnaire d’autoévaluation destiné à vérifier que l’agent sait distinguer une tentative d’hameçonnage d’un courriel interne rédigé dans l’urgence par sa hiérarchie, exercice dont la difficulté est connue.
Les employeurs disposeront d’une marge d’adaptation. Ils pourront, par exemple, organiser le webinaire dans une salle sans réseau, afin de sensibiliser plus concrètement les équipes à la fragilité des infrastructures. Certains grands groupes envisagent déjà une double authentification pédagogique : pour accéder au module expliquant comment simplifier les accès sécurisés, le salarié devra franchir six écrans, valider trois codes, puis jurer qu’il n’a jamais prononcé les mots « mot de passe partagé » dans un open space.
Les DSI découvrent que la menace principale reste le formulaire
Dans les directions informatiques, la réforme a surtout été traduite en langage compréhensible : une couche de conformité supplémentaire autour d’outils anciens, de marchés retardés et de personnels épuisés. Là où le discours public promet une fortification stratégique du pays, nombre de DSI y voient surtout l’arrivée simultanée d’un tableur de suivi, d’un audit externe et d’un rappel à l’ordre sur la nomenclature des fichiers Excel consacrés à la sécurité.
Dans plusieurs collectivités, l’infrastructure jugée critique tient déjà sur des équilibres d’une grande noblesse républicaine : un pare-feu correctement configuré par une personne partie en 2023, un annuaire interne que plus personne n’ose toucher et un stagiaire exténué qui a fini par devenir la mémoire vive de l’institution. À ce niveau de sophistication, l’annonce d’une obligation quotidienne de rotation des mots de passe a provoqué moins de panique que cette forme de silence lourd qui précède d’ordinaire les réorganisations « sans impact humain ».
Sur ce terrain, la satire n’a même pas besoin de courir : elle marche au pas de l’administration. Comme le montrait déjà notre article sur le ministère des pannes intérieures, il existe en France une conviction tranquille selon laquelle la complexité d’un problème peut toujours être soulagée par la production d’un formulaire proportionnel.
La clé USB devient un objet de procédure autant qu’un objet technique
Le signalement des clés USB constitue un autre pilier du nouveau dispositif. Toute clé trouvée dans un parking, un hall, une salle de pause ou au fond d’un tiroir administratif devra être isolée, photographiée, décrite dans un registre et, si possible, regardée avec cette gravité qu’on réserve d’ordinaire aux colis abandonnés en gare. Les versions les plus ambitieuses du protocole prévoient une chaîne de préservation avec gants, enveloppe scellée et main courante numérique.
À ce stade, plusieurs syndicats redoutent déjà des effets de bord. Dans certains services, la moitié des salariés utilisent encore une clé USB pour contourner une application métier qui refuse d’imprimer depuis la dernière mise à jour. Le même objet pourra donc, selon l’heure et le contexte, servir à faire fonctionner l’administration ou à déclencher une procédure d’alerte. C’est une définition assez complète de la modernisation publique : l’outil indispensable devient officiellement suspect, sans cesser d’être indispensable.
Quand la sécurité réelle rencontre la sécurité démonstrative
Le gouvernement, lui, insiste sur la nécessité de diffuser une culture de vigilance à tous les étages. L’intention, sur le papier, n’a rien d’extravagant. Les cyberattaques contre les administrations, les hôpitaux ou les entreprises sont une réalité documentée, et le durcissement des obligations de sécurité répond à un besoin bien identifié. C’est précisément cette base sérieuse qui permet ensuite à l’appareil français de donner le meilleur de lui-même : transformer une exigence opérationnelle en liturgie de masse, avec seuils, attestations, rappels automatiques et vocabulaire martial.
Le pays qui a bureaucratisé le tri, la parentalité, la rénovation énergétique et parfois jusqu’à la pause méridienne ne pouvait raisonnablement pas laisser la cybersécurité à la simple compétence technique. Il fallait un cadre national visible, des obligations partageables, des sanctions graduées et la perspective rassurante qu’un comité de pilotage pourrait bientôt mesurer le taux d’adhésion affective aux mots de passe robustes.
Le Centre national du mot de passe changé récemment entre déjà en surcharge
Les premières simulations menées en interne seraient encourageantes. À 8 h 42, une grande entreprise de services a observé un pic de connexion si massif que son système d’authentification a cessé de répondre pendant vingt-trois minutes, démontrant de façon éclatante que la mobilisation collective demeure possible. Dans une préfecture, le test de rotation simultanée a conduit 312 agents à choisir des variantes successives d’un même mot de passe, immédiatement repérées par l’outil de contrôle, puis consignées dans un rapport de 46 pages saluant un « engagement perfectible mais dynamique ».
Le Centre national du mot de passe « changé récemment », installé dans un bâtiment discret mais très signalé, doit centraliser les bonnes pratiques, produire des trames de sensibilisation et délivrer un appui méthodologique aux organisations en difficulté. Sa première mission sera de répondre à une question qui traverse déjà le pays : que faire lorsqu’un salarié, à 8 h 43, ne se souvient plus du mot de passe qu’il a créé à 8 h 42 au nom de la résilience nationale.
En attendant une réponse, l’administration a prévu une procédure transitoire. Elle tient en douze étapes, deux validations hiérarchiques, un ticket d’incident, et un message automatique rappelant que la cybersécurité est l’affaire de tous.